Domain secr.de kaufen?
Wir ziehen mit dem Projekt
secr.de um.
Sind Sie am Kauf der Domain
secr.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain secr.de kaufen?
Wer tötete Röhm?
"Röhm wurde während der sogenannten 'Röhm-Affäre' im Jahr 1934 im Zuge der sogenannten 'Nacht der langen Messer' getötet. Adolf Hitler und die SS waren maßgeblich an der Planung und Durchführung der Aktion beteiligt. Röhm war ein enger Verbündeter Hitlers und Führer der SA, wurde jedoch aufgrund von Machtkämpfen und angeblichen Plänen zur Umsturzverschwörung von Hitler aus dem Weg geräumt. Die genauen Umstände und Hintergründe seines Todes sind bis heute Gegenstand von Diskussionen und Spekulationen." **
Wie starb Röhm?
Röhm wurde während der sogenannten "Nacht der langen Messer" im Juni 1934 von SS-Truppen unter der direkten Anweisung von Adolf Hitler getötet. Er wurde zusammen mit anderen führenden Mitgliedern der SA verhaftet und inhaftiert. Röhm und einige seiner Anhänger wurden schließlich ohne Gerichtsverfahren erschossen. Dieser brutale Akt diente dazu, Hitlers Macht zu festigen und potenzielle Rivalen innerhalb der NSDAP zu eliminieren. Röhms Tod markierte einen Wendepunkt in der Geschichte des Dritten Reiches und festigte die Dominanz der SS über die SA. **
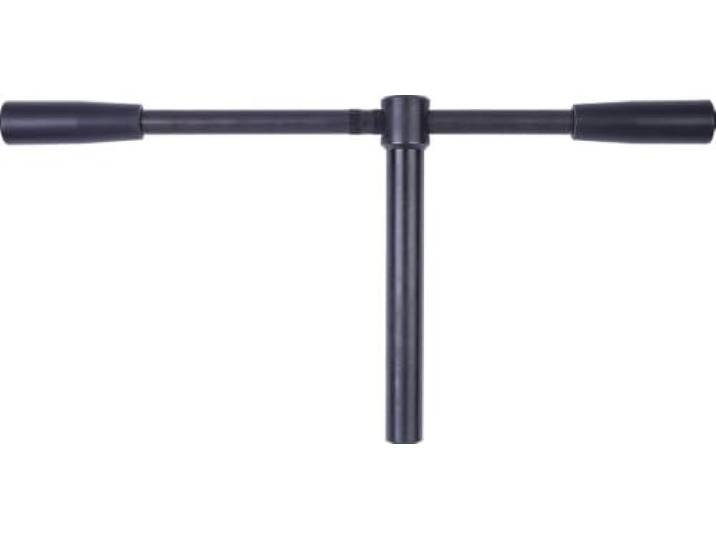

Ähnliche Suchbegriffe für RÖHM-0007631120013-Schlüssel-Sicherheit-für
Top-Angebote
Produkte zum Begriff RÖHM-0007631120013-Schlüssel-Sicherheit-für:
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Wann war der Röhm Putsch?
Der Röhm-Putsch fand am 30. Juni 1934 in Deutschland statt. Er wurde von Adolf Hitler und der NSDAP als Mittel zur Beseitigung potenzieller innerer Gegner genutzt. Ernst Röhm, der Führer der SA, und andere hochrangige SA-Mitglieder wurden während des Putsches ermordet. Der Röhm-Putsch markierte einen Wendepunkt in der Geschichte des Dritten Reiches und festigte die Macht Hitlers. Die Ereignisse des Putsches führten auch zu einer weiteren Konsolidierung der Machtstrukturen innerhalb der NSDAP und des deutschen Staatsapparates. **
-
Warum gab es den Röhm Putsch?
Der Röhm-Putsch fand im Jahr 1934 statt und war ein Versuch von Ernst Röhm, dem Führer der SA, die Macht in Deutschland zu übernehmen. Röhm und seine Anhänger strebten nach einer sozialistischen Revolution und wollten die SA zur neuen Armee machen. Dies stellte eine Bedrohung für Adolf Hitler und die nationalsozialistische Regierung dar, da sie ihre eigene Macht gefährdet sahen. Aus diesem Grund entschied sich Hitler, Röhm und andere potenzielle Gegner in der Nacht vom 30. Juni auf den 1. Juli 1934 bei der sogenannten "Nacht der langen Messer" zu eliminieren. **
-
Wie kam es zum Röhm-Putsch?
Der Röhm-Putsch fand im Jahr 1934 statt und war ein Versuch von Ernst Röhm und der SA, die Kontrolle über die deutsche Regierung zu übernehmen. Röhm und die SA waren unzufrieden mit der Politik von Adolf Hitler und wollten eine stärkere Rolle in der nationalsozialistischen Bewegung spielen. Hitler sah Röhm jedoch als Bedrohung für seine eigene Macht und entschied sich, ihn und andere SA-Führer während des Putsches zu ermorden. **
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Verschlüsselung und Zugriffskontrolle gewährleistet werden, um die Integrität und Vertraulichkeit der gespeicherten Daten zu schützen?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung von starken Verschlüsselungsalgorithmen gewährleistet werden, um sicherzustellen, dass die gespeicherten Daten vor unbefugtem Zugriff geschützt sind. Zudem ist es wichtig, Zugriffskontrollen zu implementieren, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Darüber hinaus sollten regelmäßige Sicherheitsaudits und Überwachungen durchgeführt werden, um potenzielle Sicherheitslücken zu identifizieren und zu beheben. Schließlich ist es wichtig, dass der Cloud-Anbieter strenge Datenschutzrichtlinien einhält und sich an branchenübliche Best Practices hält, um die Integrität und Vertraulichkeit der gespeicherten Daten zu gewährleisten. **
Wie kann die Sicherheit virtueller Schlüssel gewährleistet werden?
Die Sicherheit virtueller Schlüssel kann durch starke Verschlüsselungsalgorithmen und regelmäßige Aktualisierung der Schlüssel gewährleistet werden. Zudem ist es wichtig, die Schlüssel nur an autorisierte Benutzer weiterzugeben und den Zugriff auf die Schlüssel streng zu kontrollieren. Ein weiterer wichtiger Aspekt ist die regelmäßige Überprüfung der Sicherheitsmaßnahmen und das Beheben von Sicherheitslücken. **
Top-Angebote
Produkte zum Begriff RÖHM-0007631120013-Schlüssel-Sicherheit-für:
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer tötete Röhm?
"Röhm wurde während der sogenannten 'Röhm-Affäre' im Jahr 1934 im Zuge der sogenannten 'Nacht der langen Messer' getötet. Adolf Hitler und die SS waren maßgeblich an der Planung und Durchführung der Aktion beteiligt. Röhm war ein enger Verbündeter Hitlers und Führer der SA, wurde jedoch aufgrund von Machtkämpfen und angeblichen Plänen zur Umsturzverschwörung von Hitler aus dem Weg geräumt. Die genauen Umstände und Hintergründe seines Todes sind bis heute Gegenstand von Diskussionen und Spekulationen." **
-
Wie starb Röhm?
Röhm wurde während der sogenannten "Nacht der langen Messer" im Juni 1934 von SS-Truppen unter der direkten Anweisung von Adolf Hitler getötet. Er wurde zusammen mit anderen führenden Mitgliedern der SA verhaftet und inhaftiert. Röhm und einige seiner Anhänger wurden schließlich ohne Gerichtsverfahren erschossen. Dieser brutale Akt diente dazu, Hitlers Macht zu festigen und potenzielle Rivalen innerhalb der NSDAP zu eliminieren. Röhms Tod markierte einen Wendepunkt in der Geschichte des Dritten Reiches und festigte die Dominanz der SS über die SA. **
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Wann war der Röhm Putsch?
Der Röhm-Putsch fand am 30. Juni 1934 in Deutschland statt. Er wurde von Adolf Hitler und der NSDAP als Mittel zur Beseitigung potenzieller innerer Gegner genutzt. Ernst Röhm, der Führer der SA, und andere hochrangige SA-Mitglieder wurden während des Putsches ermordet. Der Röhm-Putsch markierte einen Wendepunkt in der Geschichte des Dritten Reiches und festigte die Macht Hitlers. Die Ereignisse des Putsches führten auch zu einer weiteren Konsolidierung der Machtstrukturen innerhalb der NSDAP und des deutschen Staatsapparates. **
Ähnliche Suchbegriffe für RÖHM-0007631120013-Schlüssel-Sicherheit-für
-
Warum gab es den Röhm Putsch?
Der Röhm-Putsch fand im Jahr 1934 statt und war ein Versuch von Ernst Röhm, dem Führer der SA, die Macht in Deutschland zu übernehmen. Röhm und seine Anhänger strebten nach einer sozialistischen Revolution und wollten die SA zur neuen Armee machen. Dies stellte eine Bedrohung für Adolf Hitler und die nationalsozialistische Regierung dar, da sie ihre eigene Macht gefährdet sahen. Aus diesem Grund entschied sich Hitler, Röhm und andere potenzielle Gegner in der Nacht vom 30. Juni auf den 1. Juli 1934 bei der sogenannten "Nacht der langen Messer" zu eliminieren. **
-
Wie kam es zum Röhm-Putsch?
Der Röhm-Putsch fand im Jahr 1934 statt und war ein Versuch von Ernst Röhm und der SA, die Kontrolle über die deutsche Regierung zu übernehmen. Röhm und die SA waren unzufrieden mit der Politik von Adolf Hitler und wollten eine stärkere Rolle in der nationalsozialistischen Bewegung spielen. Hitler sah Röhm jedoch als Bedrohung für seine eigene Macht und entschied sich, ihn und andere SA-Führer während des Putsches zu ermorden. **
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Verschlüsselung und Zugriffskontrolle gewährleistet werden, um die Integrität und Vertraulichkeit der gespeicherten Daten zu schützen?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung von starken Verschlüsselungsalgorithmen gewährleistet werden, um sicherzustellen, dass die gespeicherten Daten vor unbefugtem Zugriff geschützt sind. Zudem ist es wichtig, Zugriffskontrollen zu implementieren, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Darüber hinaus sollten regelmäßige Sicherheitsaudits und Überwachungen durchgeführt werden, um potenzielle Sicherheitslücken zu identifizieren und zu beheben. Schließlich ist es wichtig, dass der Cloud-Anbieter strenge Datenschutzrichtlinien einhält und sich an branchenübliche Best Practices hält, um die Integrität und Vertraulichkeit der gespeicherten Daten zu gewährleisten. **
-
Wie kann die Sicherheit virtueller Schlüssel gewährleistet werden?
Die Sicherheit virtueller Schlüssel kann durch starke Verschlüsselungsalgorithmen und regelmäßige Aktualisierung der Schlüssel gewährleistet werden. Zudem ist es wichtig, die Schlüssel nur an autorisierte Benutzer weiterzugeben und den Zugriff auf die Schlüssel streng zu kontrollieren. Ein weiterer wichtiger Aspekt ist die regelmäßige Überprüfung der Sicherheitsmaßnahmen und das Beheben von Sicherheitslücken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.